독자리뷰
[리뷰] 크리핵티브의 한 권으로 끝내는 웹 해킹 바이블
csuco***
2025-10-26
소문난 명강의 크리핵티브의 한 권으로 끝내는 웹 해킹 바이블
“공격을 알아야 방어가 보인다” 3만 명의 수강생이 열광한 바로 그 강의가 한 권의 책으로! 웹 개발자&정보보안 입문자의 필독서.
- 저자 : 하동민
- 출간 : 2025-10-01
"한빛미디어 서평단 <나는리뷰어다> 활동을 위해서 책을 협찬 받아 작성된 서평입니다."
이번 10월에 접한 도서는 나의 직무인 사이버 보안 분야의 도서이다. 도서 제목과 같이 웹 해킹에 대해 다룬 도서인데, 처음 도서를 받아보고 900페이지가 넘는 분량에 상당히 압도되었었다. 그렇지만, 현재 회사에서 웹 애플리케이션 점검 업무를 직간접적으로 수행하고 있다보니 전체적인 내용에 대해서 어느 정도 이해를 하고 있는 상황이어서 조금씩 읽어 가며 웹 보안의 A to Z에 대해 복습을 한다는 느낌으로 기본 지식들을 탄탄히 하는 유용한 시간으로 활용할 수 있었다.
참고로, 얼마 전 베타리딩을 수행했었던 "0과 1사이 (원제: Binary Hacks Rebooted)"라는 깊이 있는 시스템 해킹을 다룬 도서도 최근 출간이 되었는데, 올해 국내 대형 통신사 등 굵직굵직한 보안 사고들로 인해 보안이 너무나 핫한 상황에서 이러한 보안 관련 도서들이 속속 출간되고 있는 것이 개인적으로 너무 반갑다.
저자는 "공격을 알아야 방어가 보인다"는 핵심 철학을 바탕으로, 웹 해킹의 기본 원리부터 실전 공격 기법과 방어(시큐어코딩)까지 체계적으로 다루고 있는데, 저자분이 한국 분이시고 실제 다수의 모의해킹 경험을 기반으로 집필한 도서인만큼 전체적으로 내용을 실제 활용할 수 있도록 구체적으로 설명하고 있어 좋았던 것 같다.
도서를 읽어가며 아주 오래전 KISA 아카데미에서 K-Shield 과정과 SW 보안약점 진단원 교육을 듣던 때가 떠올랐다. 웹 해킹은 사실 기본 과정 정도는 보안 업무 수행자라면 모두 반드시 습득해야 하는 필수 분야가 아닌가 싶다. 특히 요새처럼 거의 모든 서비스들이 웹을 통해 이루어지는게 일반적인 상황에서 더더욱 그런 것 같다.
도서는 총 3개의 파트로 구성되어 있다. 첫번째 파트에서는 웹 해킹을 수행하는데 있어 필요한 사전 지식들을 설명하고 있으며, 두번째 파트에서는 공격자의 입장에서 8개의 대표적인 웹 해킹 취약점에 대한 개념과 실습을 다루고 있다. 마지막 세번째 파트에서는 앞서 파트2에서 다룬 8개의 취약점이 발생되지 않도록 사전에 조치를 수행하는 시큐어코딩 방안에 대한 내용을 다루고 있다.
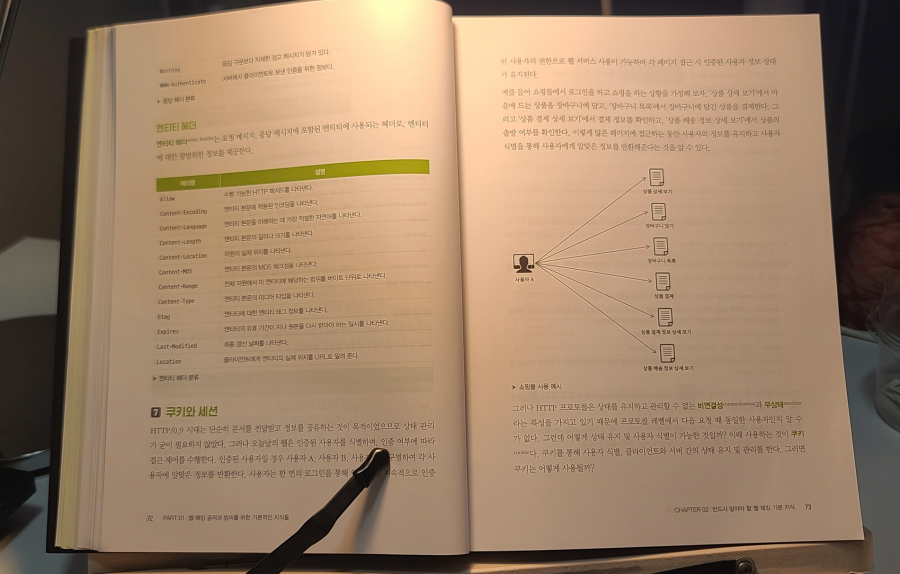
먼저 파트1의 경우, 모두 웹 해킹을 입문하는 분들에게 유용하지만, 그 중에서 개인적으로 HTTP 프로토콜에서 사용하는 메시지 헤더 부분, 그리고 쿠키와 세션 부분이 초심자들에게 유용하다는 생각이 들었다. 웹 해킹에 있어 Body에 대한 수정과 파라미터 변조 부분도 물론 너무 중요하지만, 실제 웹 해킹 시 HTTP 헤더 부분을 많이 활용하는 만큼 정확하게 이해하고 있는 것이 중요하다고 생각하기 때문이다.
또한, 도서에 대룬 SQL 문법에 대한 설명도 꽤나 유용하다고 생각된다. 최근 웹 애플리케이션 개발 시 Spring Boot 등의 웹 프레임워크를 많이 사용하고 있고, 그러한 최신 프레임워크에서 SQL 인젝션 방어 기능을 많이 지원해 주긴 하지만, 여전히 존재하는 기존 Legacy 시스템(예: JSP를 바로 구현하던 시절에 개발된 시스템)이나 프레임워크를 올바르게 하지 않은 경우 등에서는 SQL 인젝션 공격이 여전히 유효하기 때문에 SQL 문법은 기본적으로 알아두는 것이 좋다. 참고로 SQL 인젝션은 파트2와 파트3에서 가장 먼저 다루고 있는 취약점이기도 하다.
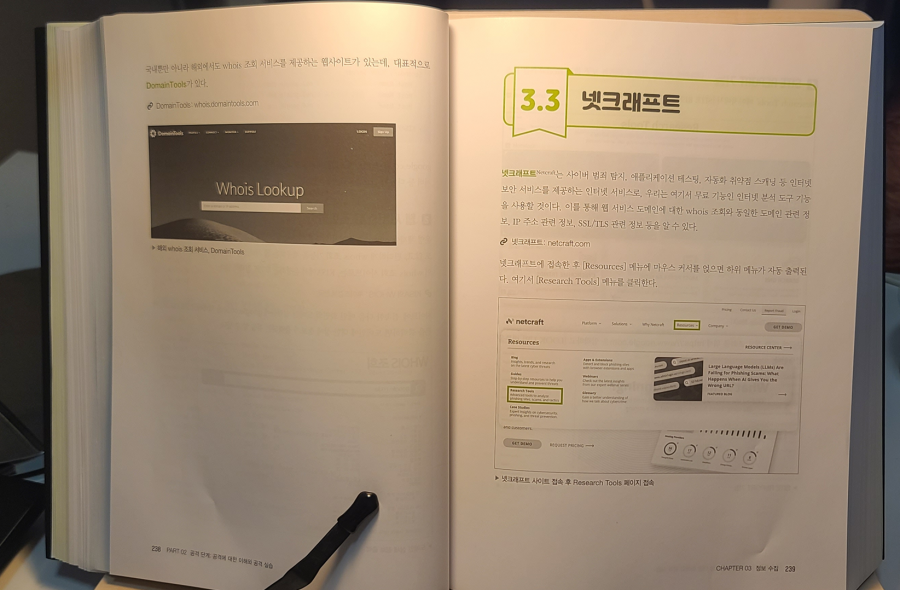
그리고, 파트2의 첫번째 chapter에서 다루고 있는 정보 수집이라는 주제도 개인적으로 OSINT(Open Source INTelligence)에 관심이 많아 재미있게 읽은 부분이다. 회사에서 OSINT 관련 업무를 하고 있지는 않지만, 휴일 등 집에 있는 시간을 활용해서 종종 취약점 정보 검색의 향연(?)을 즐기곤 하는데, 책에서 다룬 Netcraft와 theHarvester는 향후 추가적인 참고 자료로 활용될 것 같다. 참고로, 도서에 Shodan과 Censys와 같은 IoT 디바이스 검색 엔진이나 URLscan나 Qualys SSL Labs와 같은 웹 사이트 분석 사이트에 대한 소개는 빠져 있는데, 보안 업계에서 많이 사용되는 만큼 이 부분도 추후 2판에서 보강되면 좋을 것 같다는 생각이 든다.
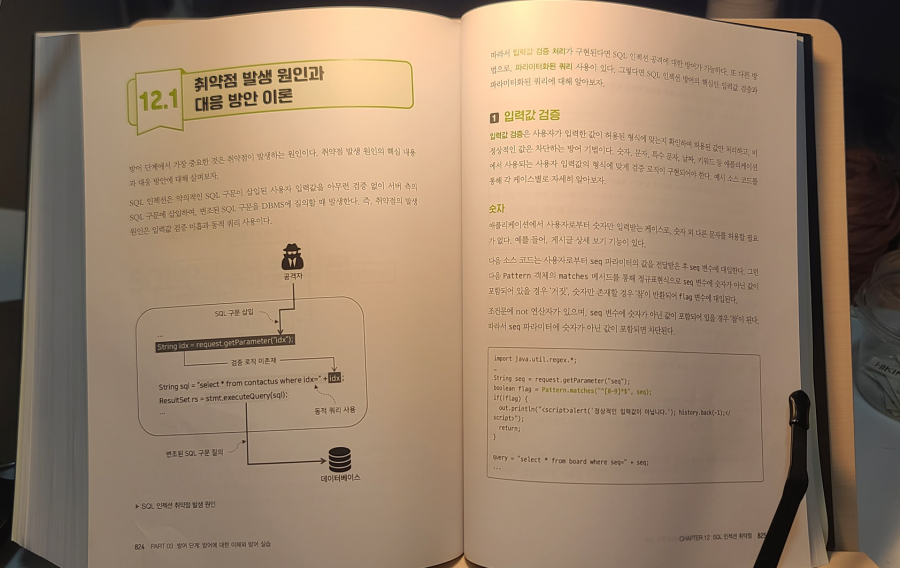
본 도서의 핵심은 뭐니뭐니해도 파트2와 파트3에서 다루고 있는 8개의 취약점에 대해서이다. 이 부분만 거의 500페이지 이상 할애하고 있을 정도로 원리와 실습 방법에 대해 자세하게 다루고 있는데, 특히 SQL 인젝션에 대해서만 200페이지 분량을 사용하고 있을 정도로 SQL 인젝션에 대해 상당히 자세하게 다루고 있다. 그도 그럴 것이 SQL 인젝션은 Blind SQL 인젝션 등 워낙에 다양한 케이스와 기법들이 존재하고 있어서(예전에 SQL 인젝션만 다룬 별도 책이 있었던 것도 기억이 난다.) 저자분께서 실무적인 경험을 바탕으로 최대한 많은 지식을 독자들에게 전달하고 싶으셨던 정성을 엿볼 수 있다. ^^ 그 외에도 XSS, CSRF 등 웹 애플리케이션 점검 시 활용되는 대표적인 유용한 기법들에 대한 소개와 실습 내용을 담고 있어, 웹 보안 실무에 대한 입문자들에게 상당히 유용하다. 한 가지 아쉬운 점이라면 실습 환경이 Apache Tomcat 기반의 JSP 환경인데, 요즘 많이 사용되는 Spring이나 Node.js와 같은 최신 웹 프레임워크 환경이었다면 어땠을까하는 점이다. 물론 취약점 자체를 이해하기에는 현재 도서에서 다루고 있는 JSP 기반으로도 문제는 전혀 없다.
또한, 파트3에서의 시큐어코딩을 통한 취약점 대응 방법의 경우도 JSP 기반의 Java 언어로 실습을 하고 있는데, 시큐어코딩 기반의 취약점 대응의 핵심은 웹 브라우저 등 클라이언트로부터 전달 받은 사용자의 입력 값에 대한 사전 검증 및 sanitizing(불필요한 문자 제거)이고, 이러한 처리 방식 자체만 이해한다면 어떠한 개발 언어에라도 쉽게 응용하여 적용이 가능할 것이라 생각된다.
결론적으로, 본 도서는 다음과 같은 분들이 읽으면 좋을 것 같다.
- 웹 해킹에 대한 공부를 하고 싶은 보안 입문자
- 해킹에 강인한 웹 애플리케이션을 개발하고자 하는 개발자
- 웹 애플리케이션 보안을 담당하고 있는 현업 보안 담당자
- 웹 취약점에 대한 원리를 습득하고 이를 방어하기 위한 시큐어코딩 방법에 대한 공부를 하고자 하는 모든 분들
본 도서는 분량만큼이나 웹 보안의 핵심을 꽉 채워 담은 유용한 실무서이다. 취약점에 대한 상세한 설명과 이를 실제 실행해 볼 수 있는 실습 예제를 제공하고 있으며, 무엇보다 실제 보안 실무를 담당했던 국내 보안 전문가 분께서 직접 저술한 국내 도서인 점이 다른 번역서들과 차별되는 장점이라 생각되며, '바이블'이라는 이름처럼 보안 담당자라면 한번쯤은 꼭 읽어볼만한 필독서이나 소장 가치가 있는 참고서가 아닌가 하는 생각이 든다.
여담인데, 본 도서에서도 언급한 "가장 심각한 웹 애플리케이션 취약점을 일컫는 OWASP Top 10"이 현재 2017버전인데, 곧 최신 버전인 2025가 다음 달 초에 발표된다고 하니, 최신의 취약점 트랜드가 반영되는만큼 발표 이후 기존 2017 버전에서 본 도서에서 다루고 있는 취약점들의 순위가 어떻게 변경되었는지, 그리고 전에 없던 새로운 취약점이 추가된 것은 없는지 전체적인 순위를 살표보는 것도 웹 보안 분야의 재미있는 포인트라 생각된다.


