독자리뷰
굿 침투테스터가 되자!!!
pjh***
2021-10-24

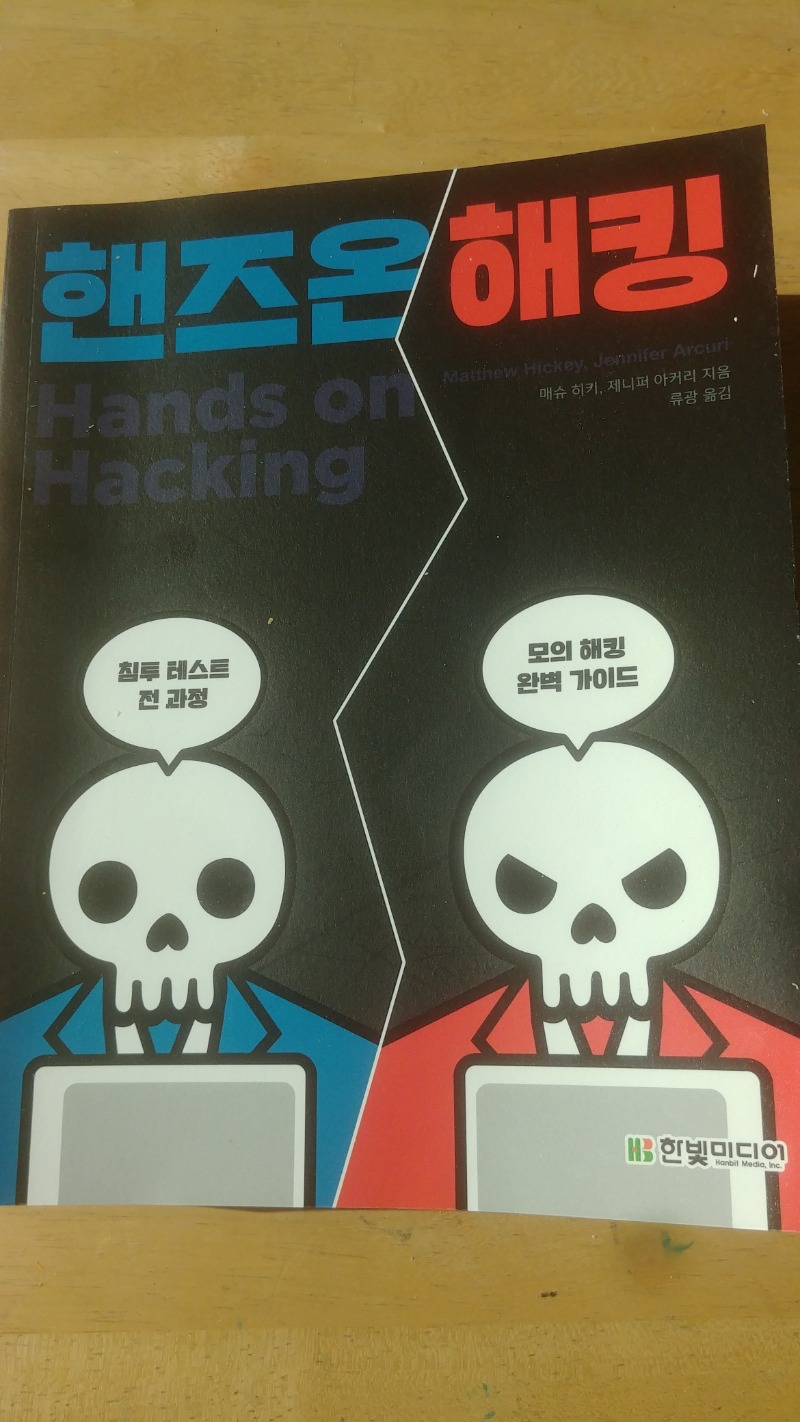
핸즈온 해킹
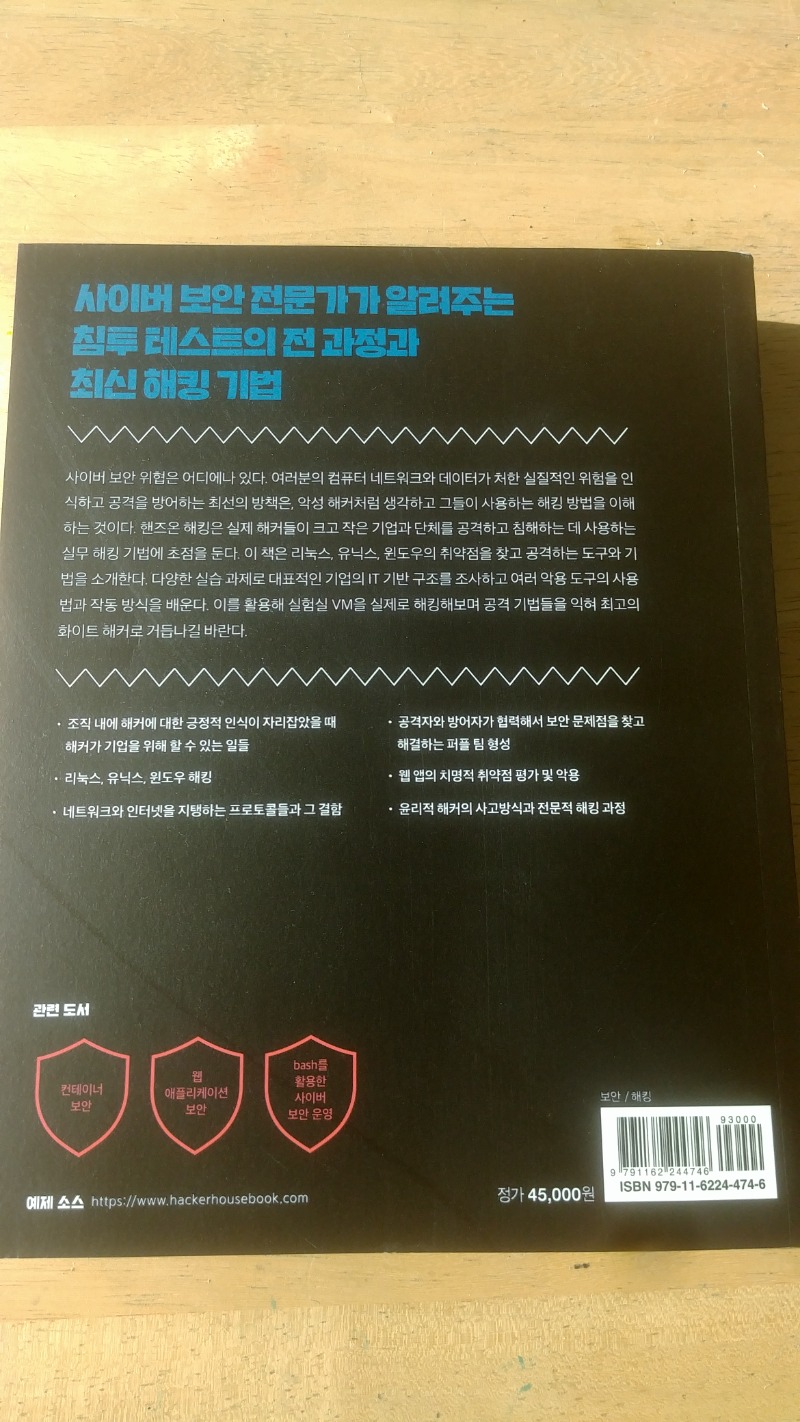
핸즈온 해킹은 실제 해커하우스의 교육을 바탕으로 리눅스, 유닉스, 윈도우의 취약점을 찾고 공격하는 도구와 기법을 소개한다. 다양한 실습 과제로 대표적인 기업의 IT 기반 구조를 조사하고 여러 악용 도구의 사용법과 작동 방식을 배울 수 있다.
- 저자 : 매슈 히키 , 제니퍼 아커리
- 번역 : 류광
- 출간 : 2021-09-27
이 책에서 여러분은 침투 테스트 또는 윤리적 해커의 관점에서 악성 해커가 사용하는 것과 동일한 기술및 기법을 이용해서 대상조직에
접근하는 방법을 배운다. 공개 출처 정보수집(OSINT)에서 출발해서 전형적인 기업 또는 조직의 외부 네트워크 기반 구조로 나아간다.
외부 네트워크를 살펴본 후 기업의 내부 네트워크에서 약점을 찾고 VPN(가상 사설망)을 통해서 내부망에 침투하는 방법을 자세히 설명한다. 독자가 해당 공격 실습 과제들을 직법 수행하지 않아도, 악성 해커가 기업에 관한 정보를 수집하는 방법과 보안 구멍과 약점을 찾는 방법을 배울 수 있다.
해킹 기술을 습득하기 위해, 칼리 리눅스라는 해킹용 보안 배포판을 통해 가상의 해킹 환경을 구축한다.
칼리 리눅스상에서 다양한 해킹 도구를 통해 완벽하게 해킹 기법을 배울 수 있다.
대부분의 실습과제는 해커하우스가 제공하는 여러 실험실 VM( SandBox 환경)을 대상으로 한다. 이 책을 구매한 독자라면 누구나 실험실 VM 이미지들을 무료로 해커하우스 웹사이트에서 내려 받을 수 있다. 공격자가 자신의 회사에 어떤 일을 할 수 있는지 이해하고 싶은 독자를 위해 , 이책은 각종 악용 기법들을 적절한 세부 수준으로 서술한다.
이 책의 실습과제를 잘 학습한다면 침투테스트로서 성장하는데 조금의 부족함도 없을 것이다.
목차
제1장 기업에 해커가 필요한 이유
1.1 모든 컴퓨터는 망가졌다
1.2 위험 요소들
1.3 블루 팀, 레드 팀, 퍼플 팀
1.4 해킹은 기업 면역체계의 일부
1.5 요약
제2장 윤리적이고 합법적인 해킹
2.1 여러분의 작업에 영향을 미치는 법규들
2.2 범죄적 해킹
2.3 우호적 해킹
2.4 법의 회색 지대
2.5 침투 테스트 방법론
2.6 권한 획득
2.7 책임 있는 공개
2.8 버그 현상금 프로그램
2.9 법적 조언과 지원
2.10 해커 하우스 행동 강령
2.11 요약
제3장 가상 해킹 환경 구축
3.1 해킹용 하드웨어
3.2 리눅스와 BSD
3.3 호스트 운영체제
3.4 다운로드 검사
3.5 디스크 암호화
3.6 필수 소프트웨어
3.7 VirtualBox 설정
3.8 VirtualBox의 게스트 확장
3.9 가상 환경 시험
3.10 취약한 해킹 대상 서버 만들기
3.11 요약
제4장 공개 출처 정보 수집
4.1 고객사에 OSINT 평가가 꼭 필요한가?
4.2 무엇을 찾는가?
4.3 어디서 찾는가?
4.4 OSINT 도구들
4.5 구글 검색으로 이메일 주소 얻기
4.6 구글 도킹(구글 해킹)
4.7 passwd 파일과 shadow 파일에 관한 간단한 소개
4.8 구글 해킹 데이터베이스
4.9 패스워드 유출과 Have I Been Pwned(HIBP)
4.10 OSINT 프레임워크 Recon-ng
4.11 Recon-ng의 내부
4.12 theHarvester를 이용한 웹 스크레이핑
4.13 문서 메타데이터
4.14 Maltego
4.15 SNS와 LinkedInt
4.16 Shodan
4.17 OSINT 방어
4.18 요약
제5장 DNS
5.1 DNS 해킹의 의미
5.2 DNS의 간략한 역사
5.3 DNS 위계구조
5.4 기본적인 DNS 질의
5.5 권한과 영역
5.6 DNS 자원 레코드
5.7 BIND9
5.8 DNS 해킹 도구 모음
5.9 호스트 찾기
5.10 Dig를 이용한 SOA 찾기
5.11 가상 이름 서버 해킹
5.12 Nmap을 이용한 포트 스캐닝
5.13 Dig를 이용한 정보 수집
5.14 정보 유출과 CHAOS
5.15 영역 전송 요청
5.16 정보 수집 도구들
5.17 취약점과 악용 기법 검색
5.18 DNS 트래픽 증폭
5.19 Metasploit
5.20 DoS 공격 실습
5.21 Metasploit를 이용한 DoS 공격
5.22 DNS 스푸핑
5.23 DNS 캐시 중독
5.24 DNS 캐시 스누핑
5.25 DNSSEC
5.26 퍼징
5.27 요약
제6장 이메일
6.1 이메일의 여정
6.2 메시지 헤더
6.3 배송 상태 알림(DSN)
6.4 SMTP
6.5 SPF와 메일 서버 등록제
6.6 메일 서버 스캐닝
6.7 메일 소프트웨어
6.8 핑거 서비스를 이용한 사용자 나열
6.9 POP3에 대한 무차별 대입 공격
6.10 Nmap 스크립팅 엔진
6.11 CVE-2014-0160: 하트블리드 버그
6.12 CVE-2010-4345 취약점 악용
6.13 CVE-2017-7692의 악용
6.14 요약
제7장 웹 서버 취약점
7.1 월드와이드웹
7.2 HTTP(하이퍼텍스트 전송 프로토콜)
7.3 URI와 URL
7.4 LAMP: 리눅스, 아파치, MySQL, PHP
7.5 웹 크롤러와 스파이더
7.6 웹 서버 해킹 도구 모음
7.7 웹 서버 포트 스캐닝
7.8 손으로 직접 짠 HTTP 요청 보내기
7.9 웹 취약점 스캐닝
7.10 숨겨진 웹 자원 추측
7.11 파일 업로드
7.12 HTTP 인증
7.13 CGI 공략
7.14 셸쇼크
7.15 SSL, TLS, 하트블리드
7.16 웹 관리용 인터페이스
7.17 웹 프록시
7.18 권한 상승
7.19 요약
제8장 가상 사설망(VPN)
8.1 VPN이란?
8.2 IPsec(인터넷 프로토콜 보안)
8.3 IKE(인터넷 키 교환)
8.4 TLS와 VPN
8.5 사용자 데이터베이스와 인증
8.6 NSA와 VPN
8.7 VPN 해킹 도구 모음
8.8 VPN 해킹 방법론
8.9 VPN 서버 포트 스캐닝
8.10 IKE-scan
8.11 OpenVPN
8.12 LDAP
8.13 OpenVPN과 셸쇼크
8.14 CVE-2017-5618 악용
8.15 요약
제9장 파일과 파일 공유
9.1 NAS란?
9.2 파일 접근 권한
9.3 NAS 해킹 도구 모음
9.4 파일 서버의 포트 스캐닝
9.5 FTP
9.6 TFTP
9.7 원격 프로시저 호출(RPC)
9.8 SMB 프로토콜
9.9 Rsync
9.10 NFS 프로토콜
9.11 NFS 권한 상승
9.12 유용한 파일 찾기
9.13 요약
제10장 유닉스
10.1 유닉스 시스템 관리
10.2 솔라리스
10.3 유닉스 해킹 도구 모음
10.4 솔라리스 포트 스캐닝
10.5 텔넷
10.6 SSH
10.7 RPC
10.8 R-services
10.9 SNMP
10.10 CUPS(공통 유닉스 인쇄 시스템)
10.11 X 윈도 시스템
10.12 Cron과 지역 파일
10.13 CDE(공통 데스크톱 환경)
10.14 요약
제11장 데이터베이스
11.1 데이터베이스의 종류
11.2 SQL
11.3 사용자 정의 함수
11.4 데이터베이스 해킹 도구 모음
11.5 일반적인 데이터베이스 악용 방법
11.6 데이터베이스 서버의 포트 스캐닝
11.7 MySQL
11.8 PostgreSQL
11.9 데이터베이스 소프트웨어에서 탈출하기
11.10 오라클 데이터베이스
11.11 MongoDB
11.12 Redis
11.13 데이터베이스를 경유한 권한 상승
11.14 요약
제12장 웹 앱
12.1 OWASP 10대 위험
12.2 웹 앱 해킹 도구 모음
12.3 웹 앱 서버의 포트 스캐닝
12.4 가로채기 프록시 활용
12.5 웹 앱 둘러보기 및 로그 분석
12.6 웹 크롤러 활용
12.7 진입점 찾기
12.8 웹 앱 취약점 스캐너
12.9 취약점 찾기
12.10 주입
12.11 취약한 인증
12.12 민감한 데이터 노출
12.13 XML 외부 개체 주입
12.14 취약한 접근 제어
12.15 잘못된 보안 설정
12.16 교차 사이트 스크립팅
12.17 안전하지 않은 역직렬화
12.18 알려진 취약점을 가진 구성요소 사용
12.19 불충분한 로그 기록과 감시
12.20 권한 상승
12.21 요약
제13장 Microsoft Windows
13.1 Windows 해킹이 리눅스 해킹과 다른 점
13.2 Windows VM 설정
13.3 Windows 해킹 도구 모음
13.4 Windows와 NSA
13.5 Windows Server 포트 스캐닝
13.6 Microsoft DNS
13.7 IIS 서비스
13.8 커버로스
13.9 황금 티켓
13.10 NetBIOS
13.11 LDAP
13.12 SMB
13.13 ETERNALBLUE
13.14 사용자 나열
13.15 Microsoft RPC
13.16 작업 스케줄러
13.17 원격 데스크톱
13.18 Windows 셸
13.19 PowerShell
13.20 Meterpreter
13.21 해시 덤핑
13.22 해시 전달
13.23 권한 상승
13.24 SYSTEM 권한 획득
13.25 그 밖의 페이로드 전달 방법들
13.26 Windows Defender 우회
13.27 요약
제14장 패스워드
14.1 해싱
14.2 패스워드 크래킹 도구 모음
14.3 해시 크래킹
14.4 해시 테이블과 무지개 테이블
14.5 소금 값 적용
14.6 /etc/shadow 크래킹
14.7 여러 해시 형식
14.8 유사 해싱
14.9 Microsoft 해시
14.10 패스워드 추측
14.11 크래킹의 예술
14.12 난수 발생기
14.13 요약
제15장 보고서 작성
15.1 침투 테스트 보고서란?
15.2 CVSS
15.3 보고서 작성 기술
15.4 침투 테스트 보고서 구성
15.5 경영진용 요약문
15.6 기술적 요약문
15.7 평가 결과
15.8 보충 정보
15.9 노트 작성
15.10 검수
15.11 보고서 제출
15.12 요약
"한빛미디어 <나는 리뷰어다> 활동을 위해서 책을 제공받아 작성된 서평입니다."


