독자리뷰
[나는 리뷰어다] 보안에 관심이 있다면..
shindh0***
2021-03-22

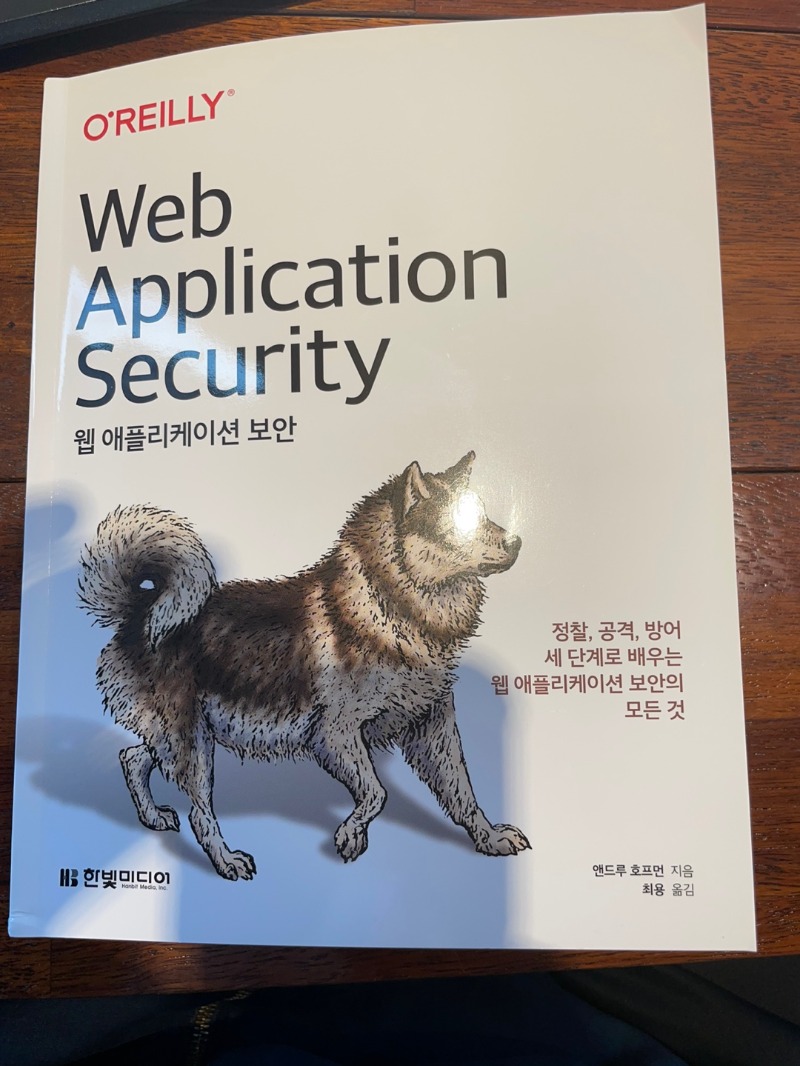
웹 애플리케이션 보안
웹 애플리케이션 보안의 정찰, 공격, 방어를 모두 다루는 실용서. 웹 애플리케이션에 침투하기 위해 해커가 실제로 사용하는 여러 기법을 소개하고 안전을 확보하는 법을 배운다. 각 장은 OWASP 취약점 중에서도 위험성이 높은 주제의 공격과 방어 양면을 다룬다.
- 저자 : 앤드루 호프먼
- 번역 : 최용
- 출간 : 2021-02-19
보안에 관심이 있다면 한번 쯤은 봐야하는 책.
소프트웨어 보안의 역사부터 시작하여 전통적인 웹 어플리케이션의 구조와 현대 웹 어플리케이션을 비교하며 보안의 역사를 배울 수 있다.
그 이후 본격적으로 JS와 SQL을 통해 실전에서 해킹을 하기전 웹의 구조를 분석하는 방법을 배우게 된다.
분석 후 해킹을 위해 XSS, CSRF, XXE, INJECTION, DoS 와 같은 여러가지 방법의 공격 방식을 배우게 되며 이를 통해 웹 어플의 취약점이
무엇이며, 상황에 따라 웹 어플이 받을 수 있는 공격에 대해 자세하게 배울 수 있다.
공격하는 방법을 배웠다면 방어하는 방법도 당연히 이 책에서는 자세하게 알려주고 있다.
전체적인 웹 어플의 취약점 탐색, 관리, 분석과 같은 방법을 알려주고 있으며 어플을 안전하게 보호하기 위해 가능한 여러가지 방법들도 소개해주고 있다. 그 뿐아니라 앞서 배웠던 XSS, CSRF, XXE, INJECTION, DoS를 통한 공격을 방어하는 방법도 자세히 알려준다.
이 책은 응당 어느정도의 프로그래밍에 대한 기본적인 지식 및 실력이 있을때 더욱 더 도움이 될 것이다, 하지만, 초보자라도 구글링을 통해 공부가 가능한 난이도에는 틀림이 없으며, 프로그래머가 되기 위해서는 이러한 기본적인 보안에 대해서는 필수적으로 알아야 된다고 생각하기에 이 책을 추천한다.