독자리뷰
웹어플리케이션 전문가가 되자!!
pjh***
2021-03-21

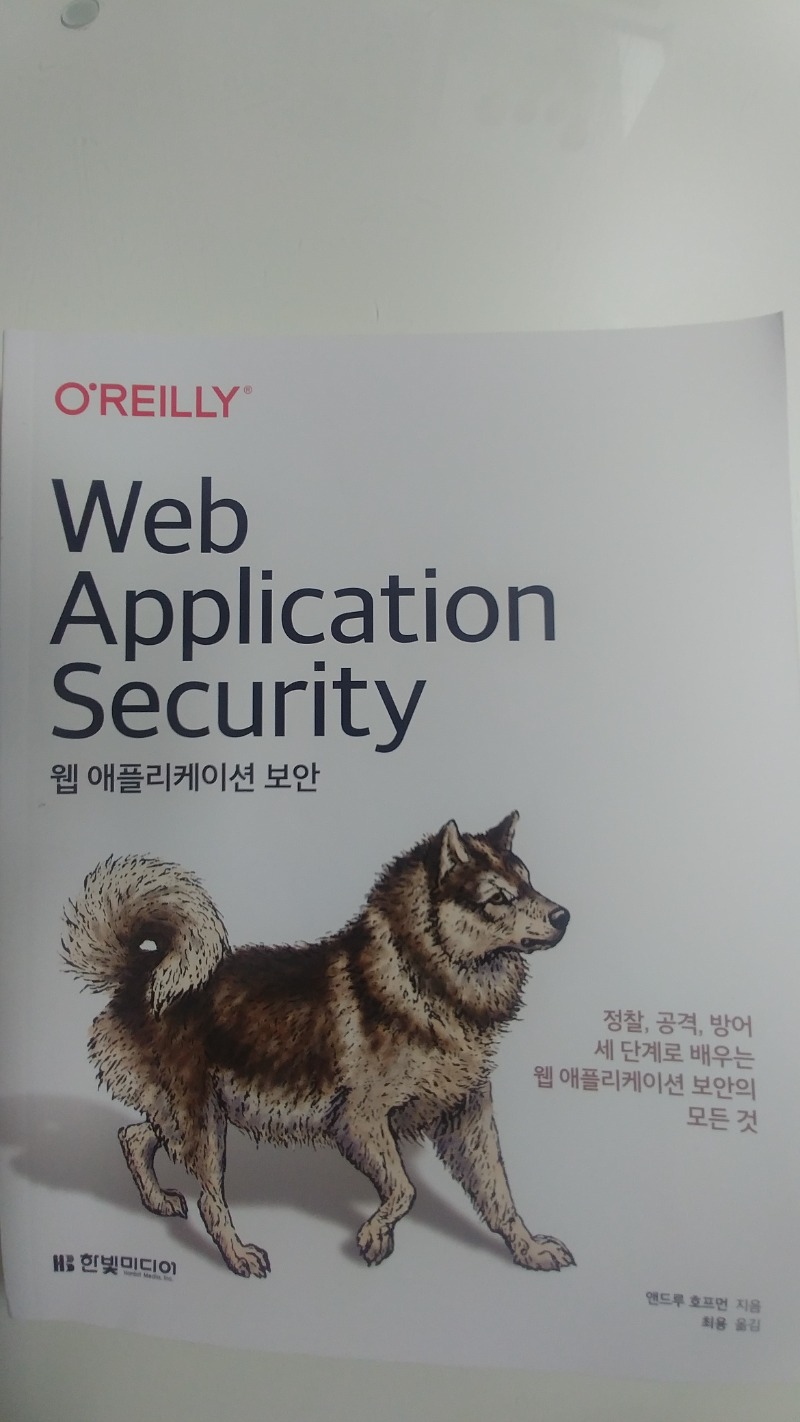
웹 애플리케이션 보안
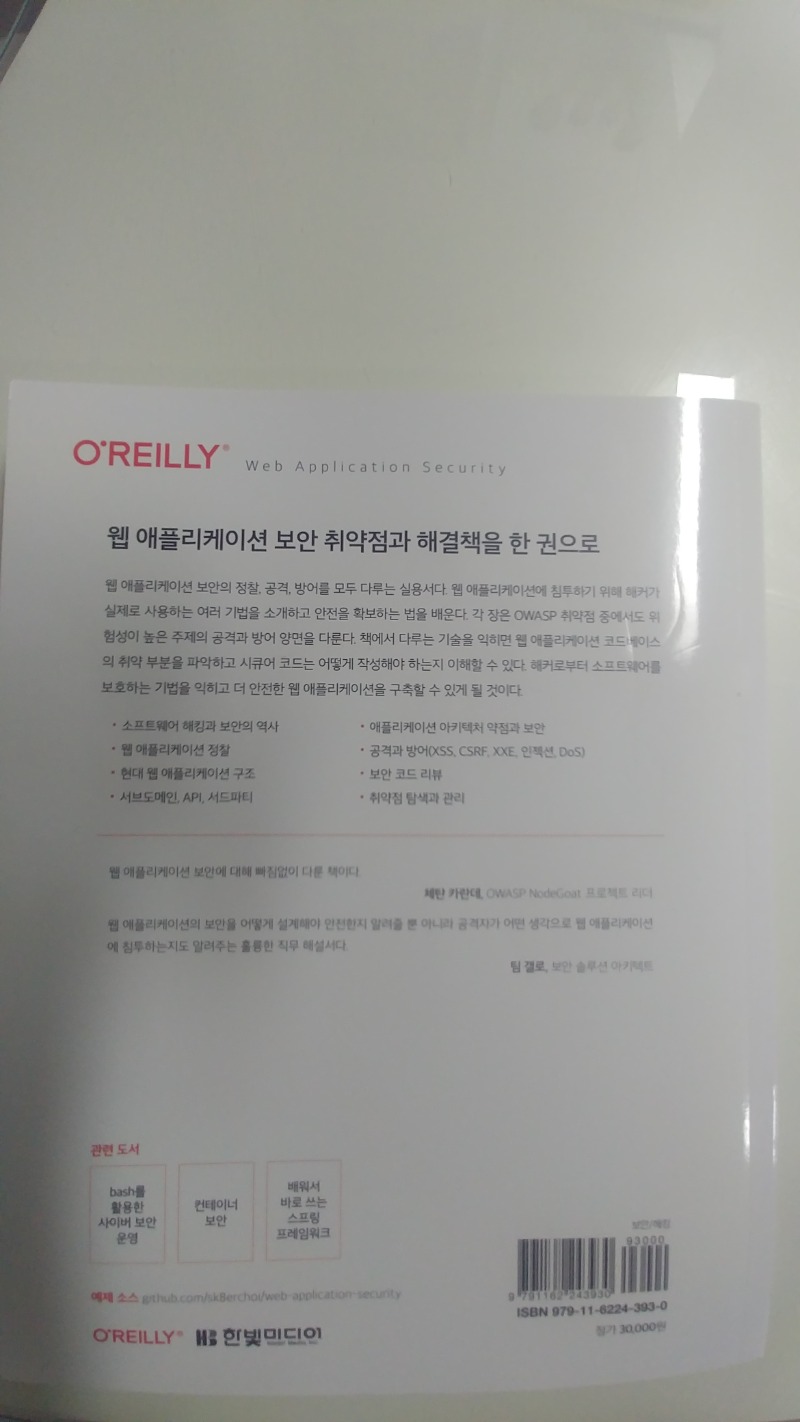
웹 애플리케이션 보안의 정찰, 공격, 방어를 모두 다루는 실용서. 웹 애플리케이션에 침투하기 위해 해커가 실제로 사용하는 여러 기법을 소개하고 안전을 확보하는 법을 배운다. 각 장은 OWASP 취약점 중에서도 위험성이 높은 주제의 공격과 방어 양면을 다룬다.
- 저자 : 앤드루 호프먼
- 번역 : 최용
- 출간 : 2021-02-19
이 책은 웹 어플리케이션의 보안을 다룬 지침서이다. 약점을 정찰하기위한 기법으로 서브도메인 , 웹 API , 서드파티를 체계적으로 분석한다.
공격용 해킹 기법으로는 XSS , CSRF, XXE, 인젝션 , DoS 라는 주제를 다룬다.
방어 기술로서 취약점 탐색, 회귀 테스팅을 수행한다. 보안 코드 리뷰를 수행하고, 취약점을 등급 관리하고 해결책을 마련한다.
해킹 기술에 대한 방어책의 모범사례를 구현한다.
이러한 지식을 통해 웹 어플리케이션 보안 전문가로 성장하길 바란다.