독자리뷰
보안을 처음 접하는 초심자에게 추천
rhgus***
2021-03-14

웹 애플리케이션 보안
웹 애플리케이션 보안의 정찰, 공격, 방어를 모두 다루는 실용서. 웹 애플리케이션에 침투하기 위해 해커가 실제로 사용하는 여러 기법을 소개하고 안전을 확보하는 법을 배운다. 각 장은 OWASP 취약점 중에서도 위험성이 높은 주제의 공격과 방어 양면을 다룬다.
- 저자 : 앤드루 호프먼
- 번역 : 최용
- 출간 : 2021-02-19
총 28챕터로 구성되어 있으며 책의 두께는 아래와 같다.
웹 애플리케이션 보안의 정찰, 공격, 방어를 모두 다루는 실용서이며,
책의 중간중간 예제와 예제에 대한 설명이 자세히 실려있다.
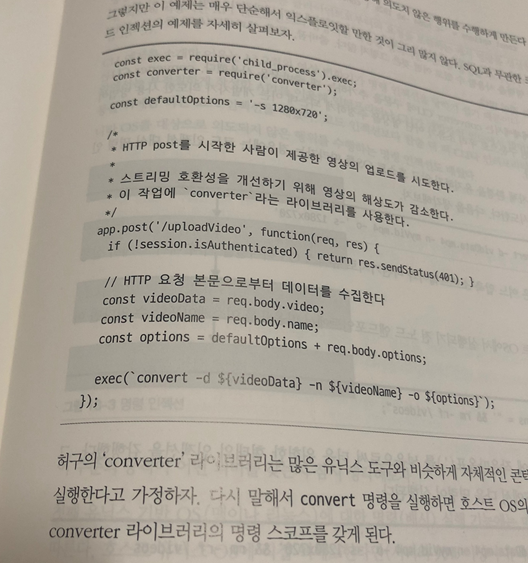
보안에 대해서 공부해본 적이 없었고, 웹 애플리케이션 보안 책으로 보안을 처음 접해보았다.
목차만 봤을 때는 생소한 보안언어가 많이 보였다.
책에서 용어설명을 해주기 때문에 모르는 용어가 많다고 걱정할 필요는 없다.
보안의 역사부터 시작하기 때문에 천천히 보안을 접할 수 있었다.
공격방법 또는 방어방법과 보안 취약점 등을 알 수 있었다.
보안을 전혀 모르는 사람이라면 책을 처음부터 끝까지 읽는 것을 추천한다.
하지만 보안을 어느 정도 알고 궁금한 내용의 정보를 얻고 싶다면 목차를 보고 해당하는 내용만 찾아보는 것도 좋은 방법으로 보인다.
<추천 독자>
보안을 처음 접하는 초심자
웹 애플리케이션 보안을 개선하고 싶지만 경험이 많지 않은 독자
안전한 웹 애플리케이션을 만들고 싶은 독자


