독자리뷰
웹 애플리케이션 정찰 공격 보안에 대한 주요 기법을 배울수 있다
rock1***
2021-03-07

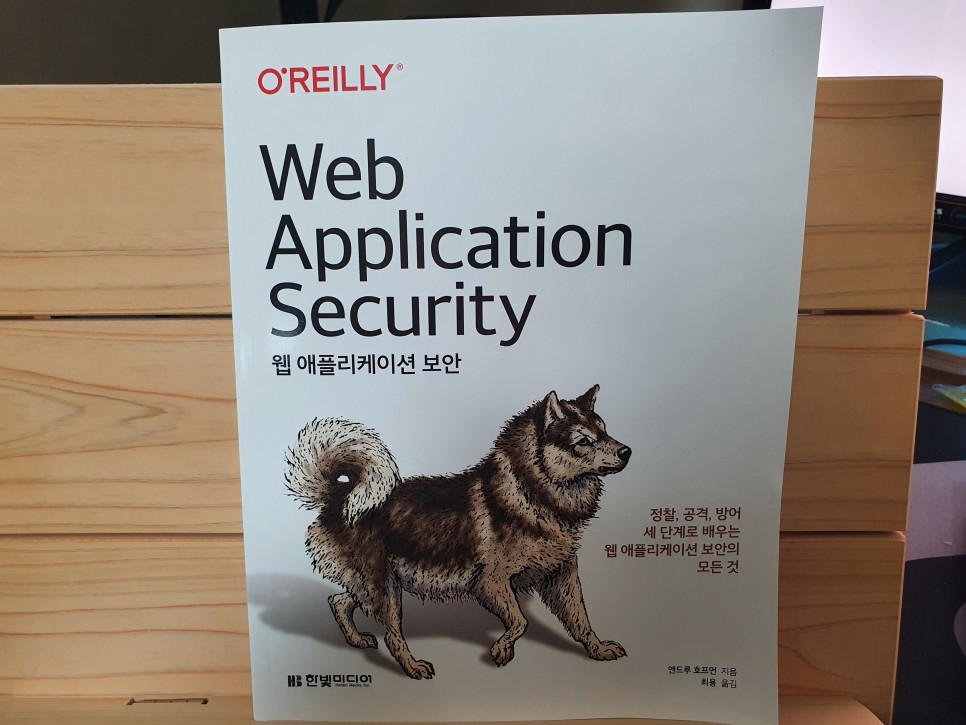
웹 애플리케이션 보안
웹 애플리케이션 보안의 정찰, 공격, 방어를 모두 다루는 실용서. 웹 애플리케이션에 침투하기 위해 해커가 실제로 사용하는 여러 기법을 소개하고 안전을 확보하는 법을 배운다. 각 장은 OWASP 취약점 중에서도 위험성이 높은 주제의 공격과 방어 양면을 다룬다.
- 저자 : 앤드루 호프먼
- 번역 : 최용
- 출간 : 2021-02-19
평소에 개발하느라 바쁘기도 하고 개발 기술에 대해서만 공부했지 보안에 대해서 깊이 알아보려고 하지는 않았었는데
어떻게 보면 안전 불감증때문 인것 같다
설마 내가 운영하는 사이트가 공격을 받을거라고 생각하지는 못하고 매우 허술하게 운영하는 경우가 많다
그리고 시큐어 코딩으로 소스코드를 안전하게 작성하기보다는 주로 SSL 이나 방화벽 인프라에 많이 의존하는 경향이 있다
이 책은 실제 해커의 입장에서 웹 보안이 허술한 애플리케이션에 대해 정찰 하고 실제로 공격을 해보고 이러한 공격들에 대해서 어떻게 방어 할 수 있는지에 대해서 자바스크립트 언어로 깊이 있게 다뤄본다
다양한 보안용어들이 등장하고 시큐어 코딩 방법과 공격 기법, 방어 기법등을 다루므로 안전 불감증으로 인한 보안을 허술하게 관리하던 보안담당자 혹은 애플리케이션 개발자들이 보기에 매우 좋은 서적인듯 하다
이 얇은 책 하나로 웹 보안이 취약한 애플리케이션에 대한 정찰, 공격, 방어 기법들에 대해서 알아보고 공부할 수 있다
얇지만 매우 깊이 있는 내용들을 다루며 과거의 공격이나 방어기법이 아니라 과거에서부터 이어져오거나 현대에도 사용되고 있는 유용한 기법들에 대해서 배울 수 있다
또한 자바스크립트 기반의 시큐어코딩 기법은 짧지만 매우 유용하다
이 책은 평소에 생각하지 못했거나 생각했어도 대충 넘어갔던 부분들에 대해서 어떻게 코딩을 하면 안전할 수 있을지에 대한 궁금증도 해소 시켜준다
내 사이트는 안전하겠지라는 안일한 태도로 허술하게 보안을 관리하다가 개인정보 탈취나 금융피해등 심각한 피해를 입는 기업들이 매우 많은데 보안은 요즘같은 IT 의존도가 높은 시대에 매우 중요한 부분 중에 하나 인 것 같다
우수한 시스템을 개발하는 것도 중요하지만 강도 높은 보안 시스템을 구축하는 것도 그에 못지 않게 중요한 것이다
보안에 대해 잘 모르지만 알아보고 싶은 사람이나 좀더 안전한 애플리케이션을 개발하고 싶은 사람들에게 이 책을 적극 추천한다