독자리뷰
[책리뷰] 컨테이너 보안에 대해 알고 싶은 전문가에게 추천
spac***
2021-02-16

컨테이너 보안
컨테이너 환경에 특화된 보안 문제를 다루는 실무 지침서. 컨테이너의 작동 및 통신 원리를 파헤친 뒤 컨테이너를 격리하는 다양한 방법을 안내하고, 리눅스가 제공하는 기능을 활용하여 컨테이너별로 보안을 강화하는 방법을 익힌다.
- 저자 : 리즈 라이스
- 번역 : 류광
- 출간 : 2021-02-01
현재 클라우드 업무를 하고 있고 그중에서 보안과 관련된 업무를 하던 중에 클라우드를 하기 위해서는 단순 CSP(AWS, Azure, GCP 등)만알아서는 안되고 도커와 쿠버네티스와 같은 컨테이너 관련된 내용에 대해서 알고 싶어 하던 중에운이 좋게 한빛미디어 리뷰어에 채택이 되어 해당 책을 리뷰하게 되었습니다.
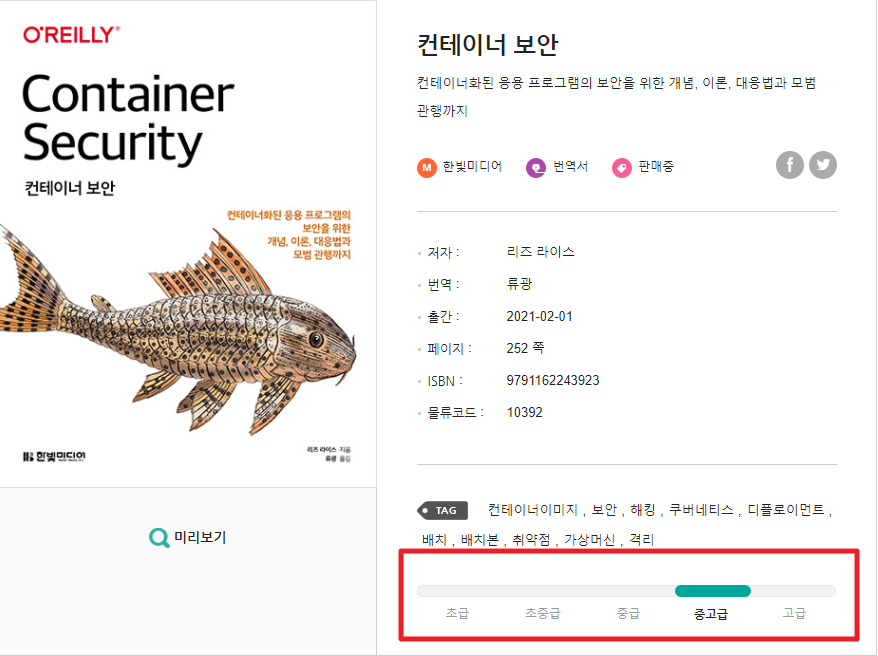
우선 컨테이너 시큐리티를 읽기 위해서는 선행지식이 좀 있어야 합니다. 클라우드에 대한 지식은 없더라도 컨테이너 및 리눅스 명령어와 용어에 대해서 익숙하지 않은 독자라면 읽기가 많이 어려울 것으로 판단됩니다. 한빛미디어 책 소개 부분에도 해당 책은 "중고급"을 대상으로 하고 있으므로 이 책에 흥미가 있으신 분들은 이점 유념해서 접근하시는 게 좋을 것 같습니다.
저 또한 리눅스는 많이 사용하고 있어서 어느 정도 용어나 명령어는 익숙했지만 컨테이너는 이제 막 공부를 하는 중이었기 때문에 책을 읽어가는데 어려움이 있었습니다. 물론 리눅스 명령어에 익숙해 있던 거지 용어에 익숙해 있는 것은 아니었기에 중간중간 좀 어려운 용어들이 있었습니다.
그리고 아무래도 번역서이다 보니 책 중간에 IT용어를 무리하게 번역한 부분이 있어서 조금씩 어색한 부분이 있으니 이점도 읽기 전에 미리 아셨으면 좋겠습니다.
책의 전체적인 내용은 컨테이너 기반 시스템을 구성하는 데 있어서 사용되고 있는 기반 기술과메커니즘을있으며, 이것들이 구체적으로 리눅스 OS에서 어떻게 작용되고 있는지 설명하고 있습니다. 또한 컨테이너 어떻게 작동하고 구성 요소들이 내외부 적으로 어떻게 통신하는지 알 수 있으며 이 속에서 컨테이너 보안이 무엇이고, 왜 그렇게 해야 하는지에 대해서 기술하고 있습니다.
책의 구성은 각 장에서 왜 그것이 중요하고, 어떻게 해야 하며, 무엇을 생각해야 하는지에 대해서 설명하고 있으며 각 장 마지막에는 해당 장에 대한 간단한 요약과 함께 다음 장에서 설명할 내용을 기술하고 있습니다.
1장 컨테이너 보안 위협
- 컨테이너에서의 영향을 미칠 수 있는 여러 종류 및 보안 원칙
2장 리눅스 시스템 호출, 접근 권한, 능력
- 기본 리눅스 매커니즘
3장 cgroups와 제어 그룹
- Cgroups 기능 및 자원을 제한 하는 방법
4장 컨테이너 격리
- 호스트 자원들에 대한 프로세스 접근을 제한하는데 필수적인 리눅스 매커니즘
5장 VM과 컨테이너
- VM의 격리
6장 컨테이너 이미지
- 컨테이너 이미지 실행에 대한 설정, 보안 영향, 보안 점검
7장 컨테이너 이미지의 소프트웨어 취약점
- 취약점 설명
8장 컨테이너 격리의 강화
- 응용 프로그램 코드의 인스턴스들을 격리하는 접근 방식
9장 컨테이너 격리 깨기
- 컨테이너 격리의 잘못된 설정 및 관행
10장 컨테이너 네트워크 보안
- 컨테이너 네트워크에서의 보안 원칙
11장 TLS를 이용한 구성 요소 간 보안 연결
- 네트워크 연결에 대한 보안 연결
12장 비밀 정보를 컨테이너에 전달
- 컨테이너 사이의 안전한 정보 전달
13장 실행 시점 컨테이너 보호
14장 컨테이너와 OWASP 10대 위협
- OWASP TOP 10
컨테이너 보안은 위 14가지 장으로 구성하여 컨테이너 구성시 개발자 및 보안 담당자, 아키텍처 등이 고민해야 할 부분을 가이드하고 있습니다. 맨 위에 언급한 것과 같이 책의 내용이 초급자를 위한 내용은 아니므로 어느 정도 컨테이너와 리눅스에 대한 선행 학습을 하신 이후에 접근하시면 좀 더 내용을 심도 있게 익히실 수 있는 책입니다.
저도 책을 아직 1 회독밖에 하지 않았고 컨테이너에 대해서 좀 더 공부를 하고 다시 이 책을 접근한다면 더 많은 내용을 익힐 수 있을 것 같습니다.


